
こんにちは、AI Labの馬場 光希です。
前回の記事では、詳細設計書からAIで dynamic_var.tfvars を生成し、OpenTofuで検証する仕組みを紹介しました。
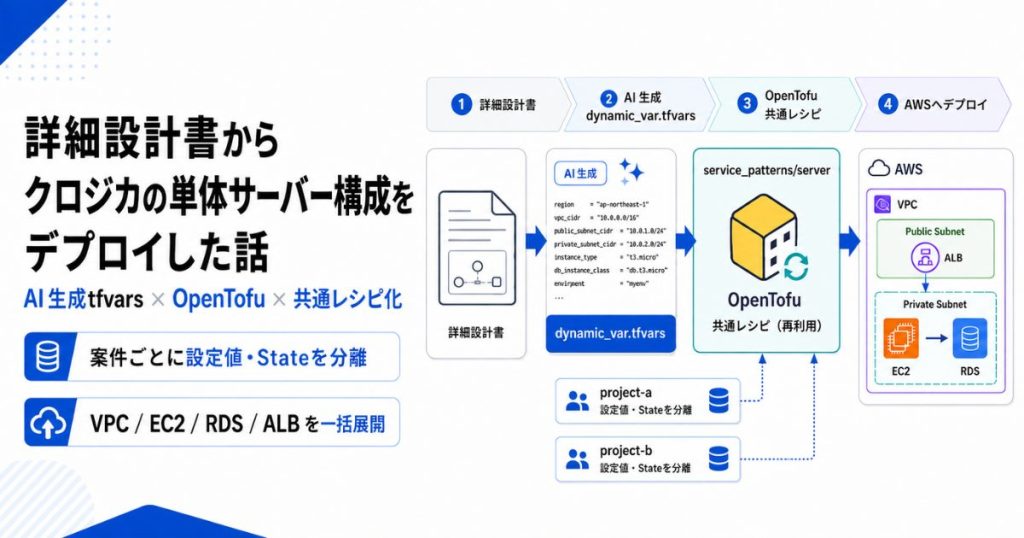
今回はその続きとして、クロジカで利用している単体サーバー構成を、詳細設計書からデプロイできるようにした内容を紹介します。
▼ 課題
前回は、詳細設計書の値をOpenTofuへ渡し、個別のリソースを検証するところまで進めていました。
実際の案件では、VPCやSubnet、EC2を個別に作るだけでは足りません。RDSやALBも含めた単体サーバー構成を、ひとつの実行単位としてデプロイする必要がありました。
また、案件ごとに構成を複製すると、共通部分の修正を複数の場所へ反映することになります。設定値とStateは案件ごとに分けつつ、構成そのものは共通化する必要がありました。
▼ 今回の目標
単体サーバー構成をひとつのレシピとして呼び出せるようにし、詳細設計書から生成した案件ごとの設定値でデプロイできる状態を目指しました。
▼ 結果
開発用のLocalStackを用意し、RDSとALBを含むクロジカの単体サーバー構成をAWSへデプロイして、設定項目まで確認できるようになりました。
構成はレシピとして共通化し、案件固有の設定値とStateは案件単位で分けています。作業者は詳細設計書と生成されたtfvarsを確認して、案件ごとの構成を実行できます。
目次
ディレクトリ構成
今回の単体サーバー構成には、VPC、Subnet、Internet Gateway、Route Table、NACL、Security Group、EC2、EIP、Keypair、RDS、ALBを含めています。
projects/client-a/main.tf から service_patterns/server を呼び出し、そこから必要なresource moduleを呼び出す構成にしました。
実際のディレクトリ構成は次のとおりです。ここでは、単体サーバー構成の呼び出しに関係する部分だけを抜粋しています。
Workspace/AWS/
├── projects/
│   └── client-a/
│       ├── main.tf
│       ├── provider.tf
│       ├── static_var.auto.tfvars
│       └── envs/
│           └── dynamic_var.tfvars
├── resources/
│   ├── vpc/
│   ├── subnet/
│   ├── ec2/
│   ├── rds/
│   └── alb/
└── service_patterns/
    └── server/
        ├── main.tf
        ├── variables.tf
        └── outputs.tf
案件側では、各リソースのつなぎ方を個別に記述しません。service_patterns/server がVPC、Subnet、Security Group、EC2、RDS、ALBの関連付けをまとめて扱います。
案件ごとに構成を複製しないため、共通のresource moduleへ修正を入れれば、同じレシピを使う案件へ反映できます。
案件ごとの設定
案件ごとのディレクトリでは、接続先、設定値、Stateを次のように管理します。
| 管理対象 | 役割 |
|---|---|
provider.tf | 実行先を定義します。 |
static_var.auto.tfvars | 共通で利用する設定値を置きます。 |
envs/dynamic_var.tfvars | 詳細設計書からAIが生成する、案件ごとの設定値を置きます。 |
| State | 実行状態を案件ごとに管理します。 |
設定値や実行状態が案件間で混ざらないよう、これらは projects/<案件名>/ に置いています。
作業者が確認するのは、詳細設計書から生成した dynamic_var.tfvars です。詳細設計書とtfvarsを照合してから、案件名を指定して実行します。
make init PROJECT=client-a
make plan PROJECT=client-a TFVARS=envs/dynamic_var.tfvars
make apply ENVIRONMENT=local PROJECT=client-a TFVARS=envs/dynamic_var.tfvars
新しい案件でも、既存のOpenTofuコードを複製する必要はありません。詳細設計書からtfvarsを生成し、PROJECT を切り替えて同じレシピを呼び出します。
実行結果
開発時はLocalStackを検証先として使い、AWSへ直接デプロイしないようにしています。単体サーバー構成の init、plan、apply、destroy はLocalStackで確認し、AWSではデプロイ結果と設定項目を確認しました。
AWSでは、apply が完了したことだけでなく、VPCとSubnetのCIDR、Security GroupとNACLのルール、EC2、RDS、ALBの設定項目を詳細設計書と照合しています。
実行前のplanでは、66個のリソースが作成対象になりました。
Plan: 66 to add, 0 to change, 0 to destroy.
apply後には、RDSの接続先、Private SubnetとPublic Subnet、VPCのIDがoutputsとして返っています。
db_instance_endpoint = "rds-example-env.********.us-west-2.rds.amazonaws.com:3306"
private_subnet_ids = ["subnet-********", "subnet-********", "subnet-********"]
public_subnet_ids  = ["subnet-********", "subnet-********", "subnet-********"]
vpc_id             = "vpc-********"
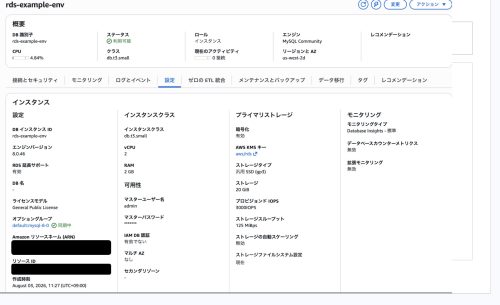
RDSは「利用可能」となり、エンジン、インスタンスクラス、ストレージが設定値どおりに反映されていることを確認できますね。
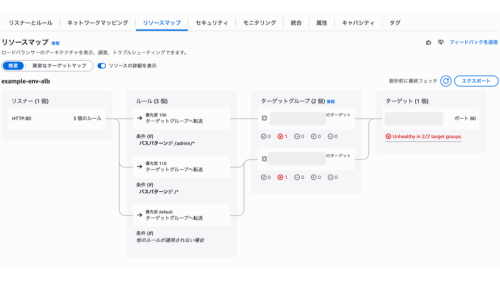
ALBのResource mapでは、Listenerのルールから2つのTarget Groupを経由し、EC2まで接続されていることを確認できます。
この確認時点ではApacheなどのWebサーバーをセットアップしておらず、設定したヘルスチェックパスへ応答するアプリケーションも配置していないため、TargetはUnhealthyとなっています。
ENVIRONMENT=local は開発用のLocalStack、ENVIRONMENT=prod はAWSを実行先として選びます。構成や案件の設定値を作り直さず、検証先だけを切り替えられます。
まとめ
今回、RDSとALBを含む単体サーバー構成をレシピとしてまとめ、詳細設計書から生成したtfvarsでデプロイできるようにしました。
案件ごとに確認する対象をtfvarsへ絞り、構成とStateは案件単位で分けています。手作業で構成を組み立てる時間を減らし、詳細設計書とtfvarsの差分を確認する流れへ変えられました。


