
こんにちは、AI Labの加藤 颯です。
お客様に提供しているサーバーのセキュリティ対応では、情報収集工程において脆弱性情報の確認が担当者個人の気付きに依存しています。それにより、見落としや初動遅れが発生しやすい状態になっています。
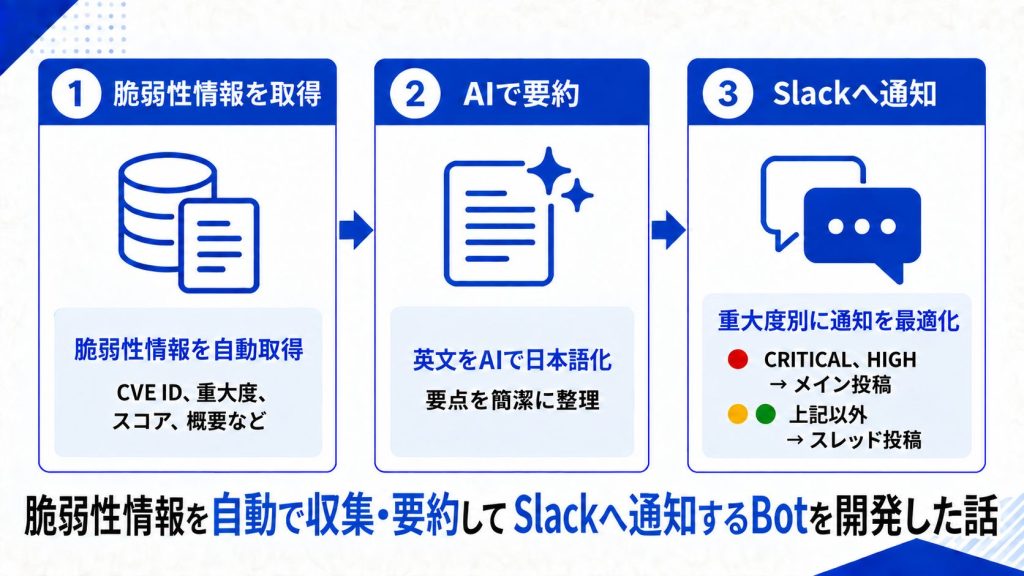
今回は、脆弱性情報の見落としや共有の遅れによる初動遅れを防ぐ第一歩として、NVD(National Vulnerability Database)から脆弱性情報を取得し、Slackへ通知するBotを開発しました。 本記事では、開発したBotの処理フローや仕組み、実装時に工夫した点を紹介します。
▼ 課題
OS、ミドルウェア、クラウドサービスなどの脆弱性情報は日々公開されるため、継続的な確認が欠かせません。 一方、担当者が脆弱性情報を手作業で1つ1つ確認して対応する現在の運用には、次の課題があります。
- 担当者によって確認頻度や判断基準が異なる
- 情報の見落としや共有の遅れが発生する
- 原文の確認と要点整理に時間がかかる
- 対応の優先順位がチーム内で伝わりにくい
▼ 今回の目標
今回は、次の処理を一連のワークフローとして実行できるBotの開発を目指しました。
- NVDから脆弱性情報を取得する
- 取得した脆弱性情報の概要をAIで日本語に要約する
- 整形した通知をSlackへ投稿する
テスト用Slackチャンネルを用意し、まずはローカル環境で動作を確認し、最終的にはAWS Lambdaへデプロイして動かせる状態にすることを目標に開発を進めました。
▼ 結果
テスト用のSlackチャンネルに、取得した脆弱性情報と、AIによる要約を通知できるようになりました。 また、CVSS(Common Vulnerability Scoring System)の重大度に応じて通知方法や表示を変えることで、優先して確認すべき脆弱性を判別しやすくなりました。
目次
NVDからの脆弱性情報の取得
NVDが提供する CVE API v2.0 を利用し、脆弱性情報を取得しています。 取得したレスポンスから、Slack投稿とAI要約で利用する以下の項目を取り出します。
| 項目 | 内容 |
|---|---|
source | 今回は NVD |
cve_id | CVE識別子 |
title | タイトル |
severity | CVSS重大度 |
score | CVSSスコア |
url | NVDの脆弱性詳細ページのURL |
summary | 英語の概要 |
このうち、CVSSは脆弱性の重大度を評価する国際的な指標です。NVD APIのレスポンスには、同一の脆弱性情報に対してCVSS v2.0、v3.0、v3.1など複数バージョンのデータが含まれる場合があります。つまり、1つのCVEに複数の重大度やCVSSスコアが登録されていることがあります。
特定のCVSSバージョンだけを参照するとデータを取りこぼす可能性があるため、metrics 内の cvssMetricV* をすべて確認し、利用可能なデータのうち最も新しいCVSSバージョンを採用するようにしました。
さらに、CVSSのバージョンによってレスポンスの構造も異なります。たとえば、CVE-2020-3549 では以下のような構造になっており、CVSS重大度を表す BaseSeverity は、CVSS v3.1では cvssData 内に格納されています。一方、CVSS v2.0では cvssData と同じ階層に格納されています。
{
  "metrics": {
    "cvssMetricV31": [
      {
        "cvssData": {
          "version": "3.1",
          "baseScore": 8.1,
          "baseSeverity": "HIGH"
        }
      }
    ],
    "cvssMetricV2": [
      {
        "cvssData": {
          "version": "2.0",
          "baseScore": 6.8
        },
        "baseSeverity": "MEDIUM"
      }
    ]
  }
}
レスポンス構造の違いに対応するため、配列から取り出した1件のデータを metric として、cvssData 内と metric 直下の両方から BaseSeverity を取得するようにしました。
cvss_data = metric.get("cvssData", {})
item_severity = (
    cvss_data.get("baseSeverity")  # CVSS v3.0以降
    or metric.get("baseSeverity")  # CVSS v2.0
)
この処理により、 baseSeverity の格納位置の違いに対応でき、CVSSのバージョンにかかわらず重大度を取得できるようになりました。
AIによる要約生成
NVDから取得した脆弱性情報に含まれる英語の概要(summary)を、AIで日本語に要約します。概要の原文は専門用語を含む英語で記載されるため、簡潔な日本語要約を生成させ、Slack上での内容確認を素早くできるようにします。
要約の生成には、次のペイロードを使用しました。 text には、脆弱性情報に含まれる英語の概要を格納します。
payload = {
        "model": "gpt-oss-120b",
        "messages": [
            {
                "role": "system",
                "content": "あなたは優秀なセキュリティエンジニアです。提供された英語の脆弱性情報を、システム管理者が一次判断しやすいように日本語で分かりやすく、簡潔に要約してください。"
            },
            {
                "role": "user",
                "content": f"以下の脆弱性情報を日本語で要約してください:\n\n{text}"
            }
        ],
        "temperature": 0.0
    }
system ロールでは、「セキュリティエンジニア」としての役割と、「システム管理者が一次判断しやすい、分かりやすく簡潔な日本語で要約すること」という出力方針を指定しました。これにより、単なる直訳ではなく、通知で確認しやすい要約を生成するようにしています。また、user ロールには、NVDから取得した脆弱性情報を渡し、要約対象を明示しています。このように指示と入力内容を分けることで、どの情報を要約するのかを明確にしています。
さらに、temperature は 0.0 に設定しました。これにより、生成時のランダム性を抑え、同じ入力に対する出力のばらつきを小さくできます。その結果、創造的な表現よりも入力内容に沿った簡潔な要約を生成できるようにしています。
Slackチャンネルへの通知
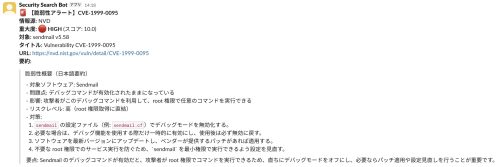
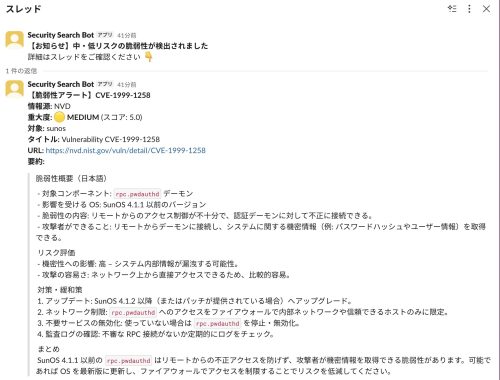
NVD APIから取得した脆弱性情報とAIによって生成した日本語要約をもとに、Slackチャンネルへの通知文を作成します。通知文には、CVE ID、情報源、重大度とCVSSスコア、影響を受ける製品・バージョン、タイトル、NVDの詳細URL、日本語要約を含めています。チャンネル上の通知文を確認するだけで、脆弱性情報の概要を把握できるようになりました。
また、重大度が CRITICAL または HIGH の脆弱性は、見落としを防ぐため、チャンネルのメインメッセージとして投稿します。通知にアラートと赤い絵文字を配置し、優先して確認すべき通知であることを視覚的に示せるようにしました。
それ以外の脆弱性(MEDIUM、LOW、UNKNOWN)は、メインメッセージに「中・低リスクの脆弱性が検出されました」と通知し、詳細はスレッドに投稿します。これにより、緊急度が高い通知をチャンネル上で埋もれにくくしながら、それ以外の脆弱性情報もまとめて確認できるようになりました。
まとめ
今回は、NVD APIから脆弱性情報を取得し、AIによる日本語要約を付与したうえで、Slackへ通知するBotを開発しました。CVSSの重大度に応じて通知方法を分けることで、優先して確認すべき脆弱性をチーム内で把握しやすくなるようにしました。
今後は、NVDに加えてJVN(Japan Vulnerability Notes)や各ベンダーが公開する脆弱性情報も取得できるよう、情報源を拡張することを考えています。さらに、Slack上で一次判断を行うためのボタンを設置し、ボタンの押下を検知して判断結果を保存する機能を段階的に実装する予定です。


