
こんにちは、AI Labの川口あいです。
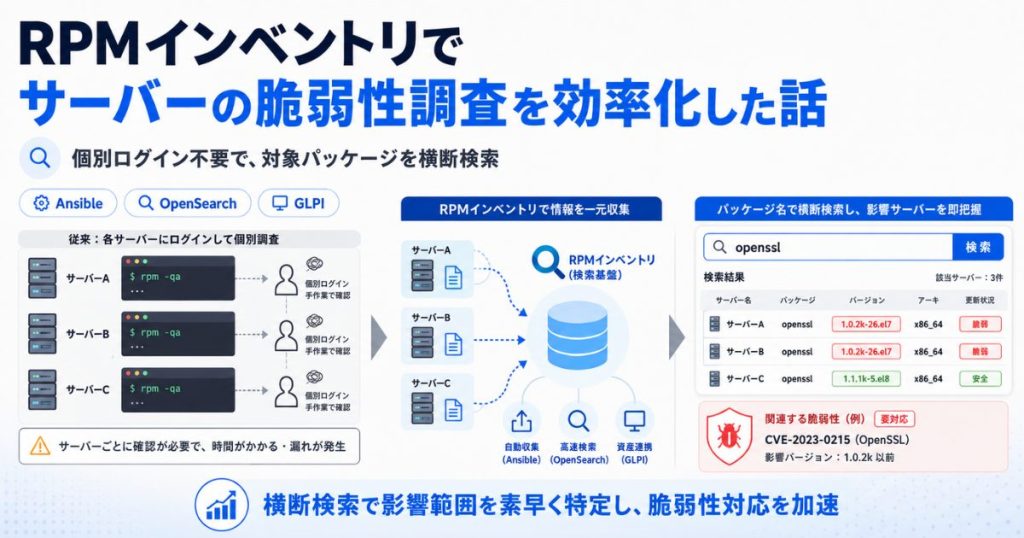
本記事では、サーバーにインストールされているRPMパッケージ情報を収集・管理し、指定したパッケージがどのサーバーに存在するかを簡単に検索できる仕組みを検証したプロジェクトについてご紹介します。
現在、CVEなどの脆弱性情報が公開された際には、対象となるパッケージが各サーバーにインストールされているかを確認するため、担当者が個別にサーバーへログインし、rpm -qaなどのコマンドを実行して調査しています。
サーバー台数が少ないうちはこの方法でも対応できますが、管理対象が増えるにつれて、確認にかかる時間も大きくなります。また、サーバーごとにログインして確認するため、確認漏れが発生したり、担当者によって調査方法や結果に差が出たりする可能性もあります。
そこで今回、各サーバーのRPMパッケージ情報をあらかじめ収集・管理しておき、調査したいパッケージ名を指定するだけで、該当するパッケージがインストールされているサーバーを一覧で確認できる仕組みについて検証しました。
なお、本プロジェクトではCVEなどの脆弱性情報そのものとサーバーのパッケージ情報を自動で突き合わせるところまでは対象としていません。まずは、「どのサーバーに、どのパッケージ・バージョンがインストールされているか」を検索できる基盤を整えることを目的としています。
目次
プロジェクトの目的
本プロジェクトの目的は、主に以下の3つです。
- 各サーバーにインストールされているRPMパッケージ情報を一元的に収集し、サーバーへ個別にログインしなくても確認できる状態にすること
- パッケージ名を指定することで、そのパッケージがインストールされているサーバーを一覧で取得できるようにすること
- 必要に応じてバージョンなどの条件でも絞り込み、脆弱性調査時に影響候補となるサーバーを素早く特定できるようにすること
今回の検証では、最初から1つの構成に決めるのではなく、実現方法や運用方法を比較するため、3つのPhaseに分けて検証を行いました。
検証の全体像
Ansible + JSON / Python
├─ Inventory で対象サーバーを管理
└─
package_facts でRPM情報を収集package_facts で取得)data/latest/<inventory_hostname>.json└─ サーバーごとにRPM情報を保存
└─ 条件に一致するサーバーを一覧表示・CSV出力
Phase1では、Ansibleのpackage_factsを利用して対象サーバーからRPMパッケージ情報を取得し、ローカルPC上にJSONファイルとして保存します。
保存したJSONをPythonスクリプトから検索することで、指定したパッケージがどのサーバーにインストールされているかを確認します。
まずは最小構成で、RPM情報の収集と検索が実現できるかを確認することを目的としています。
Ansible + OpenSearch
├─ Inventory で対象サーバーを管理
└─
package_facts でRPM情報を収集package_facts で取得)data/latest/*.ndjson└─ RPM情報をOpenSearch取り込み用に保存
└─ OpenSearch Dashboards / Discover から検索
└─ DiscoverからCSV出力
Phase2では、Ansibleで収集したRPM情報をNDJSON形式で保存し、S3を経由してOpenSearchへ取り込みます。
検索はOpenSearch Dashboardsから行い、パッケージ名やバージョンなどを条件として対象サーバーを絞り込みます。
Phase1ではローカルファイルを直接検索していましたが、Phase2では検索基盤をOpenSearchへ移すことで、ブラウザから検索できる構成を検証します。
GLPI + GLPI Agent
├─ Inventory で対象サーバーを管理
└─ GLPI Agent のインストール・設定を自動化
└─ サーバー情報・インストール済みソフトウェア情報を収集
├─ Nginx
├─ GLPI
└─ MySQL
├─ インストール済みソフトウェア情報を確認
└─ CMDBとして構成情報を検索・管理
Phase3では、専用の収集処理を作成するのではなく、IT資産管理・構成管理ツールであるGLPIを利用します。
Ansibleを使って対象サーバーへGLPI Agentを導入し、Agentからサーバー情報やインストール済みソフトウェア情報をGLPI Serverへ送信します。
これにより、RPM情報だけを個別に管理するのではなく、サーバーの構成情報をCMDBとして管理できるかを検証します。
ローカル環境でRPM情報の収集・検索を検証
ここからは、Phase1で実際に行った検証内容について紹介します。
Phase1では、対象サーバーから取得したRPM情報をローカルに保存し、そのデータを検索できる仕組みを作成しました。
AnsibleでRPMパッケージ情報を取得する
RPM情報の取得には、Ansibleのansible.builtin.package_factsを使用しました。
package_factsを実行すると、対象サーバーにインストールされているパッケージについて、パッケージ名やバージョン、リリース番号、アーキテクチャなどの情報を取得できます。
- name: インストール済みパッケージを取得する
  ansible.builtin.package_facts:
    manager: auto
Ansibleのcopyモジュールとdelegate_to: localhostを利用し、対象サーバーではなくAnsible実行側へファイルを保存しています。
- name: 取得したパッケージ情報をローカルに保存する
  ansible.builtin.copy:
    content: "{{ {'host': inventory_hostname, 'packages': ansible_facts.packages} | to_nice_json }}\n"
    dest: "../../data/latest/{{ inventory_hostname }}.json"
  delegate_to: localhost
  become: false
RPM情報をサーバーごとのJSONとして保存する
取得したRPM情報は、data/latest/配下へサーバーごとのJSONファイルとして保存します。
ファイル名にはAnsible Inventoryのinventory_hostnameを利用し、以下の形式としました。
data/latest/<inventory_hostname>.json
JSONの中にもホスト名を保持し、packages配下へ取得したRPM情報を格納しています。
{
  "host": "aws_web01",
  "packages": {
    "openssl": [
      {
        "name": "openssl",
        "version": "3.2.2",
        "release": "6.el9_5.1",
        "arch": "x86_64"
      }
    ]
  }
}
収集したJSONからパッケージを検索する
サーバーごとのRPM情報をJSONとして保存できるようになったため、次に収集済みのJSONを検索するPythonスクリプトを作成しました。
main.py
  ├─ コマンドライン引数解析
  ├─ searcher.search_packages()
  │    └─ data/latest/*.json を検索
  └─ exporter
       ├─ CLI表形式で表示
       └─ CSV出力
Python側では、CLI引数の処理をmain.py、JSONの読み込みと検索をsearcher.py、CLI・CSVへの出力をexporter.pyに分けています。検索処理と出力処理を分離することで、検索条件や出力方法を変更しやすい構成にしました。
検索結果には、以下の情報を表示します。
host       package  version  release   arch
aws_web01  openssl  1.1.1k   15.el8_6  x86_64
これにより、「どのサーバーに入っているか」だけでなく、実際にインストールされているバージョンやリリース番号まで同時に確認できます。
調査方法に合わせて検索条件を切り替える
検索機能を作る上で考慮したのが、脆弱性情報によって調査したい範囲が異なることです。
例えばopensslについて調査する場合でも、関連するRPMを含めて広く確認したい場合と、opensslというパッケージそのものだけを確認したい場合があります。
そのため、通常はパッケージ名を部分一致で検索するようにしました。
make search package=openssl
この場合、次のようにopensslを名前に含むパッケージをまとめて取得できます。
- apr-util-openssl
- openssl
- openssl-devel
- openssl-libs
- openssl-pkcs11
- python3-pyOpenSSL
一方、脆弱性情報などで対象パッケージがopensslと明確に指定されている場合には、関連パッケージまで検索すると確認対象が増えてしまいます。
そこで、exactを指定すると完全一致へ切り替えられるようにしました。
make search exact package=openssl
さらに、脆弱性情報ではパッケージ名だけでなく、対象となるバージョンが示されることがあります。
そのため、収集したRPM情報に含まれるversion、release、archも検索条件として利用できるようにしました。
例えば、
- openssl
- version : 3.2.2
- release : 6.el9_5.1
- arch : x86_64
というRPMを探したい場合は、以下のように指定できます。
make search exact package=openssl version=3.2.2 release=6.el9_5.1 arch=x86_64
検索処理としては、まずパッケージ名から候補を探し、その後、指定されている属性で結果を絞り込むイメージです。
また、検索結果はCLI上で確認できますが、実際の調査では結果を共有したり、後から確認したりするケースも考えられます。
そこで、同じ検索結果をCSVとして出力できるようにもしました。
実際の引数一覧
parser.add_argument("package", help="検索するパッケージ名(部分一致)")
parser.add_argument("--exact", action="store_true", help="パッケージ名を完全一致で検索します(指定しない場合は部分一致)")
parser.add_argument("--version", help="指定したバージョンで絞り込みます(完全一致)")
parser.add_argument("--release", help="指定したリリース番号で絞り込みます(完全一致)")
parser.add_argument("--arch", help="指定したアーキテクチャで絞り込みます(完全一致)")
parser.add_argument("--csv", action="store_true", help="検索結果を reports/ 配下にCSVとして出力します")
検証結果
Phase1では、対象サーバーからRPM情報を収集し、サーバーごとのJSONとしてローカルへ保存し、そのJSONを検索するところまで一連の動作を確認しました。
最終的には、以下の機能を実現しています。
- Ansibleのpackage_factsによるRPM情報の収集
- サーバーごとのJSONファイルへの保存
- パッケージ名による部分一致・完全一致検索
- バージョン、リリース番号、アーキテクチャによる絞り込み
- CLIへの一覧表示
- CSVへの検索結果出力
これにより、対象サーバーへ1台ずつログインしてrpm -qaを実行するのではなく、収集済みのJSONを横断して検索することで、指定したパッケージが存在するサーバーを確認できるようになりました。
一方、Phase1ではRPM情報をローカルのJSONファイルとして管理しています。
この方法は仕組みがシンプルで検証しやすい反面、管理するサーバーやRPM情報が増えた場合や、複数人から検索したい場合には、ローカルファイルだけで管理することが課題になります。
そこで次のPhase2では、収集したRPM情報をOpenSearchへ保存し、ブラウザ上から検索できる構成を検証していきます。
OpenSearchを利用した検索基盤の検証
Phase2では、Phase1の仕組みをさらに発展させ、RPM情報をOpenSearchへ集約し、ブラウザから検索できる構成を検証しました。
ここでは単純にJSONをOpenSearchへ保存するだけでなく、検索しやすいデータ構造への変更や、S3へのアップロードをきっかけとした自動投入、古いデータによる上書き防止などもあわせて実装しています。
OpenSearchで検索しやすいNDJSON形式へ変更する
Phase1では、1台のサーバーにインストールされているRPM情報を1つのJSONファイルにまとめていました。
{
    "host": "aws_web01",
    "packages": {
        "ModemManager-glib": [
            {
                "arch": "x86_64",
                "epoch": "None",
                "name": "ModemManager-glib",
                "release": "1.el9",
                "source": "rpm",
                "version": "1.20.2"
            }
        ],
        "NetworkManager": [
            {
                "arch": "x86_64",
                "epoch": "1",
                "name": "NetworkManager",
                "release": "3.el9_7",
                "source": "rpm",
                "version": "1.54.0"
            }
        ],
...
ローカルのPythonスクリプトから検索する場合はこの形式でも問題ありませんが、OpenSearchでパッケージ単位の検索や集計を行う場合には扱いづらくなります。
そこでPhase2では、「1サーバー × 1RPMパッケージ = 1ドキュメント」となるようデータ構造を変更しました。
[
    {
        "collected_at": "2026-01-01T00:00:00Z",
        "host": {
            "distribution": "AlmaLinux",
            "distribution_version": "8.10",
            "hostname": "aws_web01",
            "private_ip": "192.0.2.10"
        },
        "package": {
            "arch": "x86_64",
            "epoch": "None",
            "evr": "None:5.33.0-1.el8",
            "name": "monit",
            "release": "1.el8",
            "version": "5.33.0"
        }
    },
    {
        "collected_at": "2026-01-01T00:00:00Z",
        "host": {
            "distribution": "AlmaLinux",
            "distribution_version": "8.10",
            "hostname": "aws_web01",
            "private_ip": "192.0.2.10"
        },
        "package": {
            "arch": "x86_64",
            "epoch": "None",
            "evr": "None:1.6-4.el8",
            "name": "perl-String-CRC32",
            "release": "4.el8",
            "version": "1.6"
        }
    },
...
この形式にすることで、package.nameやpackage.versionなどをOpenSearchのフィールドとして直接検索できるようになります。
また、Phase2では複数のJSONオブジェクトを1行ずつ並べたNDJSON形式を採用しました。OpenSearchへ複数のドキュメントをまとめて投入することを考え、サーバー単位ではなくRPM単位で扱える構造にしています。
S3へのアップロードを起点にOpenSearchへ自動投入する
Phase1ではRPM情報の収集後、ローカルに保存したJSONをそのままPythonから検索していました。
Phase2では、生成したNDJSONをAmazon S3へ保存し、そこからOpenSearchへ取り込む構成に変更しました。
保存先は、ホストごとの最新情報を管理できるよう次の形式としています。
s3://<bucket>/rpm-inventory/latest/<hostname>.ndjson
RPM情報を収集した後、NDJSONをS3へアップロードできるようにし、バケット名やprefixなどは環境変数から変更できるようにしました。
さらに、S3へファイルを置いた後に手作業でOpenSearchへ投入するのではなく、S3へのアップロードをきっかけにLambdaを起動する構成としました。
Ansible
  │
  │ RPM情報を収集
  ▼
NDJSON
  │
  │ S3へアップロード
  ▼
Amazon S3
  │
  │ ObjectCreatedイベント
  ▼
AWS Lambda
  │
  │ NDJSONを読み込み
  ▼
Amazon OpenSearch
古いRPM情報で最新データを上書きしないようにする
Phase2で特に考慮したのが、RPM情報を収集した時刻と、S3へアップロードした時刻は必ずしも同じ順番にならないという点です。
例えば、次のようなケースがあります。
10:00 Aさんが aws_web01 のRPM情報を収集
11:00 Bさんが aws_web01 のRPM情報を収集
11:05 BさんがS3へアップロード
→ 11:00時点の情報がOpenSearchへ登録
12:00 AさんがS3へアップロード
→ 10:00時点の古い情報
そこで、S3へのアップロード時刻ではなく、NDJSON内のcollected_atを使ってデータの新旧を判定するようにしました。
Lambdaでは、対象ホストについてOpenSearch上の最新collected_atを取得し、投入対象のcollected_atと比較します。
def is_newer(incoming_collected_at, existing_collected_at):
    """投入対象が既存データより新しいか判定する。"""
    if existing_collected_at is None:
        return True

    incoming = datetime.fromisoformat(
        incoming_collected_at.replace("Z", "+00:00")
    )
    existing = datetime.fromisoformat(
        existing_collected_at.replace("Z", "+00:00")
    )

    return incoming > existing
投入するデータが新しい場合だけOpenSearchへ反映し、同じ時刻または古いデータの場合は処理をスキップします。
この仕組みにより、複数の担当者や複数の実行環境からRPM情報を収集した場合でも、OpenSearchには各サーバーの最新の収集結果だけを保持することができます。
OpenSearch Dashboardsからパッケージを検索する
OpenSearchへのRPM情報の投入まで自動化した後は、実際に脆弱性調査で利用できるよう、OpenSearch Dashboardsに検索用のダッシュボードを作成しました。
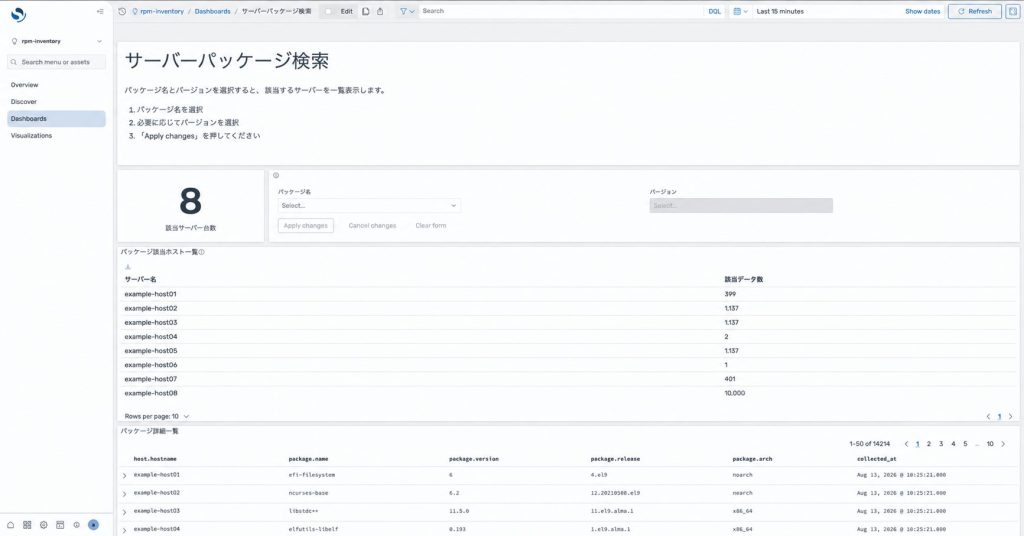
パッケージ名とバージョンを検索条件として指定し、条件に一致するサーバー一覧を確認できるようにしました。
バージョンについてはParent controlでパッケージ名と連動させ、先にパッケージを選択すると、そのパッケージに存在するバージョンだけを選択できるようにしています。
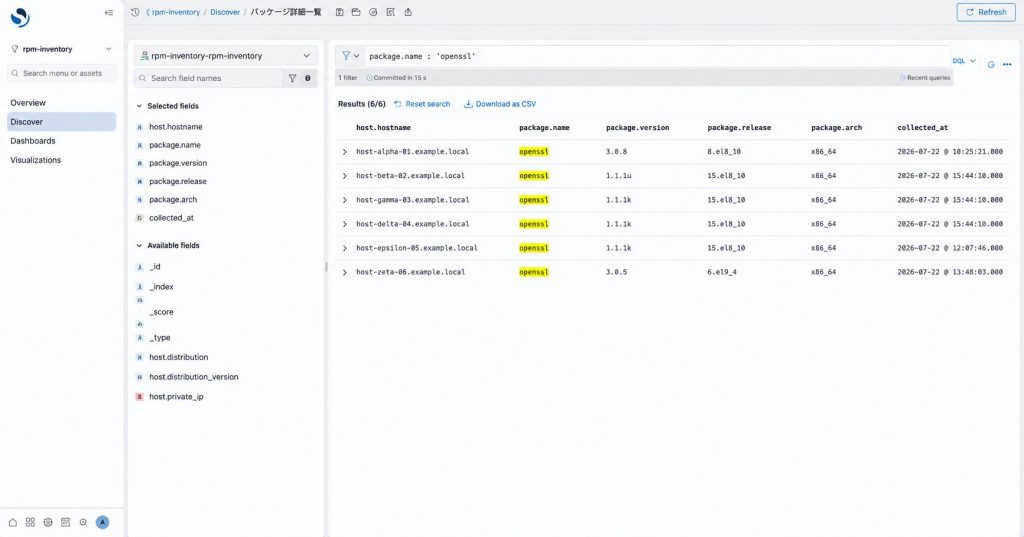
また、検索結果をファイルとして利用したい場合は、Discoverから対象フィールドを表示し、「Download as CSV」からCSVとして出力することもできます。
OpenSearchの検証結果
Phase1では、RPM情報の収集・検索が実現できるかを最小構成で確認しました。
Phase2ではそこからさらに、「データを検索基盤へ集約する」「投入を自動化する」「最新状態を維持する」「ブラウザから検索する」ところまで検証できました。
一方、この構成ではAnsibleでRPM情報を独自に収集し、S3・Lambda・OpenSearchを組み合わせて管理する必要があります。
そこでPhase3では、独自のRPMインベントリ基盤を構築する方法とは別のアプローチとして、IT資産管理・構成管理ツールであるGLPIを利用した場合に、サーバーやインストール済みソフトウェア情報をどのように管理できるかを検証します。
GLPIを利用したRPM情報の管理・検索を検証
Phase3では、Phase1・Phase2のようにRPM情報を独自に収集・検索するのではなく、IT資産管理・構成管理ツールであるGLPIを利用した場合に、同じ目的を実現できるかを検証しました。
具体的には、GLPI Agentからサーバーのインベントリ情報を収集し、GLPI上でパッケージ名やバージョンから対象サーバーを特定できるか、検索性や一覧性、CSV出力の使いやすさを確認しました。
GLPI Agentでサーバー情報を収集する
対象サーバーにはGLPI Agentを導入し、インストール済みソフトウェアを含むインベントリ情報をGLPIサーバーへ送信します。
Agentの導入や設定についてはAnsibleで自動化できるため、複数サーバーへの展開自体は比較的行いやすい構成でした。
- name: GLPI Agentインストーラをダウンロード
  ansible.builtin.get_url:
    url: "{{ glpi_agent_installer_url }}"
    dest: "{{ glpi_agent_installer_path }}"
    owner: root
    group: root
    mode: "0644"

- name: GLPI Agentをインストール
  ansible.builtin.command:
    cmd: "perl {{ glpi_agent_installer_path }}"
    stdin: "\n\n\n"
    stdin_add_newline: false
    creates: /usr/bin/glpi-agent

- name: GLPI Agentの設定ファイルを配置
  ansible.builtin.template:
    src: agent.cfg.j2
    dest: /etc/glpi-agent/agent.cfg
    owner: root
    group: root
    mode: "0600"
  notify: GLPI Agentを再起動

- name: GLPI Agentサービスを有効化して起動
  ansible.builtin.systemd_service:
    name: glpi-agent
    enabled: true
    state: started

- name: GLPI Agentの再起動を反映
  ansible.builtin.meta: flush_handlers
GLPI上でパッケージを検索する
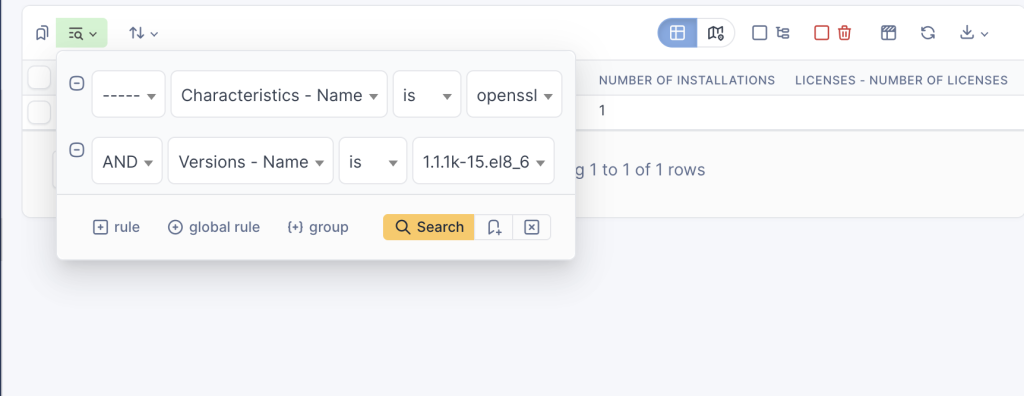
GLPIでは、ソフトウェア一覧から検索条件を指定することで、パッケージ名やバージョンを検索できます。
パッケージ名については、
- contains:部分一致
- is:完全一致
を使い分けることができ、バージョンについてもVersions - Nameを条件として指定できます。
実際の検索画面では、以下のようにパッケージ名とバージョンを条件として指定できます。
ただし、検索結果からそのまま対象サーバー一覧を確認できるわけではありません。
検索したソフトウェアを選択した後、Installations画面へ遷移し、そこでどのサーバーにインストールされているかを確認する必要があります。さらに、バージョン条件で検索した場合でも、Installations画面では関連する別バージョンが表示される場合があり、最終的にはVersion列を確認して対象サーバーを判別する必要があります。
そのため、管理対象サーバーが増えるほど、一覧から対象サーバーを目視で確認する負担も増える構成になります。
GLPIの検証結果
今回の検証では、GLPI Agentによってサーバーのインベントリ情報を自動収集できることや、ソフトウェア情報を一元管理できることは確認できました。
一方で、今回のプロジェクトで重視している「特定のパッケージやバージョンがインストールされているサーバーを横断的に検索し、そのまま一覧化する」という用途では、OpenSearchの方が扱いやすいという結果になりました。
GLPIはサーバー資産管理と個別サーバーの詳細確認には適しているが、RPM情報を条件に多数のサーバーを横断検索し、対象サーバーだけを一覧化する用途では、OpenSearchより操作性と検索精度の面で不利である。
まとめ・今後の展望
今回の検証では、AnsibleによるRPM情報の収集を起点に、ローカルJSONでの検索、OpenSearchを利用した検索基盤、GLPIによる資産管理という3つの方法を比較しました。
その結果、今回の目的である「特定のパッケージやバージョンがインストールされているサーバーを横断的に検索し、対象サーバーを一覧化する」という用途では、OpenSearchを利用した構成が最も適していると判断しました。
今後は、対象サーバー数が増えた場合の運用性や、RPM情報の定期収集・更新方法、検索条件やダッシュボードの改善などを検討し、実運用を想定した仕組みへ発展させていくことが課題となります。


