
こんにちは、AI_LABの緒方です。
今回は、サーバーのアクセスログを月次で自動解析し、レポートを作成するプロトタイプを作成しました。
日々蓄積されるサーバーログですが、以下のような課題がありました。
- 毎回手動で解析するのは手間がかかる
- セキュリティ観点での確認を定期的に行いたい
- チーム内で再現可能な形で運用したい
そこで今回は、以下を目的として環境を構築しました。
目次
プロジェクトの目的
- iLogScanner を用いた ログのセキュリティ解析
- XML / HTML などの レポート出力
- cron による 月次自動実行
- Docker 化による 再現性・運用性の向上
- さくらのAI Engineによるレポート自動要約
構成
今回構築した構成は以下の通りです。
iLogScanner
IPA が提供しているログ解析ツール。
CUI版で利用することで、cronと組み合わせた定期実行が可能です。
Java 8(Temurin)
iLogScanner公式サイトのFAQにも記載されている通り、 Java11以降ではXML形式で出力しようとするとエラーになります。
今回は、XMLレポート出力に対応するためJava 8 を利用しました。
Docker / Docker Compose
実行環境をコンテナ化するために用います。
cron
月次で自動実行できるようにします。
GoAccess
アクセスログの可視化を行います。
さくらのAI Engine
iLogScannerが作成したレポートを要約します。
ディレクトリ構成は以下のようになりました。
├── Dockerfile
├── docker-compose.yml
├── ilogscanner-cron
├── run_ilogscanner.sh
├── run_sakura_ai.sh
├── entrypoint.sh
└── workspace
    ├── input
    │   └── test_log
    └── output
        └── ilogscanner
        └── goaccess
        └── sakura
    └── main.py
    └── .env
実装
Dockerfileの整備
以下のようなDockerfileとすることで、iLogScannerおよびGoAccessをインストールし、別ファイルに記載されたcronの設定を実行できるようにしました。
前述した通り、iLogScannerのレポートをXML形式で取得したいため、 Java 8をベースイメージとしました。
Dockerfile
FROM eclipse-temurin:8-jre

# Python が必要なので追加
RUN apt-get update && apt-get install -y \
    python3 \
    python3-pip \
    curl \
    unzip \
    git \
    cron \
    goaccess \
    && rm -rf /var/lib/apt/lists/*


# --- iLogScanner のインストール ---
RUN curl -Lo /tmp/iLogScanner.zip \
    https://www.ipa.go.jp/security/vuln/ilogscanner/hjuojm000000gwta-att/iLogScanner.zip \
    && mkdir -p /opt/ilogscanner \
    && unzip /tmp/iLogScanner.zip -d /opt/ilogscanner \
    && rm /tmp/iLogScanner.zip \
    \
    # 念のため既存のリンク・ファイルを削除
    && rm -f /usr/local/bin/ilogscanner \
    \
    # 実体を探して実行権限付与
    && find /opt/ilogscanner -name "iLogScanner.sh" -exec chmod +x {} \; \
    \
    # 最初に見つかったものをコマンドとして登録
    && ln -s $(find /opt/ilogscanner -name "iLogScanner.sh" | head -n 1) /usr/local/bin/ilogscanner


# =========
# 実行用スクリプト
# =========
COPY run_ilogscanner.sh /usr/local/bin/run_ilogscanner.sh
RUN chmod +x /usr/local/bin/run_ilogscanner.sh
COPY run_sakura_ai.sh /usr/local/bin/run_sakura_ai.sh
RUN chmod +x /usr/local/bin/run_sakura_ai.sh
# =========
# cron 設定(例:毎月1日 02:00 実行)
# =========
COPY ilogscanner-cron /etc/cron.d/ilogscanner
RUN chmod 0644 /etc/cron.d/ilogscanner \
    && crontab /etc/cron.d/ilogscanner

# 作業ディレクトリを設定
WORKDIR /workspace

COPY workspace/requirements.txt .
RUN pip install --no-cache-dir --break-system-packages -r requirements.txt


# entrypoint.shをコンテナにコピー
COPY entrypoint.sh /usr/local/bin/
RUN chmod +x /usr/local/bin/entrypoint.sh

# コンテナ起動時にentrypoint.shを実行するように設定
ENTRYPOINT ["/usr/local/bin/entrypoint.sh"]

ENV PATH="/usr/local/bin:${PATH}"

# # デフォルトコマンドはbash
# CMD ["bash"]

# デフォルトコマンドは cron(常駐)
CMD ["cron", "-f"]
docker-compose.yml
services:
  ilogscanner:
    build:
      context: .
      dockerfile: Dockerfile
    container_name: ilogscanner
    volumes:
      - ./workspace:/workspace
      - ./logs:/logs
    tty: true
    stdin_open: true
entrypoint.sh
#!/bin/sh

# .envファイルが存在しない場合のみ、.env.exampleからコピーする
if [ ! -f ".env" ]; then
    echo ".envファイルが見つかりません。.env.exampleからコピーします。"
    cp .env.example .env
fi

exec "$@"
iLogScanner自動実行設定
cron関連の設定は以下のようになりました。
iLogScannerを月次で自動実行できるようにしています。
ilogscanner-cron
cron ファイルの最終行に改行が無いと、Docker ビルド時にエラーとなりコンテナが起動しません。
SHELL=/bin/bash
PATH=/usr/local/sbin:/usr/local/bin:/usr/sbin:/usr/bin:/sbin:/bin

0 2 1 * * root /usr/local/bin/run_ilogscanner.sh >> /var/log/ilogscanner.log 2>&1

10 2 1 * * root /usr/local/bin/run_sakura_ai.sh >> /var/log/sakura_ai.log 2>&1
run_ilogscanner.sh
#!/bin/bash
set -e

LOGTYPE=apache
ACCESSLOG=/workspace/input/test_log
OUTDIR=/workspace/output/ilogscanner/$(date +%Y%m)

mkdir -p "$OUTDIR"

/opt/ilogscanner/iLogScanner/1_bin/iLogScanner.sh \
  mode=cui \
  logtype=$LOGTYPE \
  accesslog=$ACCESSLOG \
  outdir=$OUTDIR
run_sakura_ai.sh
#!/bin/bash
set -e

# 明示的に workspace へ移動
cd /workspace

# Python 実行
/usr/bin/python3 main.py
さくらのAI Engineを用いたレポート自動要約
ここまででiLogScannerによる自動ログ解析・レポート作成まで実装できましたが、さくらのAI Engineを用いてレポートの要約も自動化します。
.envにはSAKURA_AI_TOKENを定義しておきます。
main.py
#!/usr/bin/env python3
import os
from pathlib import Path
import logging
from dotenv import load_dotenv
import requests

# =========================
# 基本パス定義
# =========================
BASE_DIR = Path(__file__).resolve().parent
ILOG_DIR = BASE_DIR / "output" / "ilogscanner"
GOACCESS_DIR = BASE_DIR / "output" / "goaccess"
SAKURA_OUTPUT_DIR = BASE_DIR / "output" / "sakura"

# =========================
# ログ設定(cron想定)
# =========================
logging.basicConfig(
    level=logging.INFO,
    format="%(asctime)s [%(levelname)s] %(message)s",
)

# =========================
# 環境変数ロード
# =========================
load_dotenv(BASE_DIR / ".env")

SAKURA_AI_TOKEN = os.getenv("SAKURA_AI_TOKEN")
if not SAKURA_AI_TOKEN:
    raise RuntimeError("SAKURA_AI_TOKEN が設定されていません")

# =========================
# ファイル読み込み
# =========================
def read_all_files(target_dir: Path) -> str:
    """
    指定ディレクトリ配下の全ファイルを読み込み、
    AIに送るため1つの文字列にまとめる
    """
    contents = []

    if not target_dir.exists():
        logging.warning(f"ディレクトリが存在しません: {target_dir}")
        return ""

    for file_path in sorted(target_dir.iterdir()):
        if not file_path.is_file():
            continue

        try:
            text = file_path.read_text(errors="ignore")
            contents.append(
                f"===== FILE: {file_path.name} =====\n{text}\n"
            )
        except Exception as e:
            logging.error(f"ファイル読み込み失敗: {file_path} ({e})")

    return "\n".join(contents)

# =========================
# プロンプト生成
# =========================
def build_prompt(ilog_text: str, goaccess_text: str) -> str:
    return f"""
以下は月次ログ解析結果です。

【iLogScanner 出力】
{ilog_text}

【GoAccess 出力】
{goaccess_text}

これらをもとに、次の内容を日本語で出力してください。

1. 全体要約(何が起きているか)
2. 重要な検知事項(セキュリティ・異常・傾向)
3. 運用上の懸念点
4. 総評(今月の評価)

簡潔かつ業務報告向けの文体でお願いします。
"""

# =========================
# さくらのAI 呼び出し
# =========================

def call_sakura_ai(prompt: str) -> str:
    """
    さくらのAI Chat Completions API を呼び出し、
    要約・総評のテキストのみを返す
    """
    api_base = "https://api.ai.sakura.ad.jp/v1/chat/completions"
    model = "gpt-oss-120b"

    headers = {
        "Content-Type": "application/json",
        "Authorization": f"Bearer {SAKURA_AI_TOKEN}",
    }

    payload = {
        "model": model,
        "messages": [
            {
                "role": "user",
                "content": prompt
            }
        ]
    }

    try:
        response = requests.post(
            api_base,
            headers=headers,
            json=payload,
            timeout=120
        )

        response.raise_for_status()
        data = response.json()

        # 想定どおりのレスポンス構造かチェック
        return data["choices"][0]["message"]["content"]

    except requests.exceptions.RequestException as e:
        logging.error(f"さくらのAI API通信エラー: {e}")
        return "【エラー】さくらのAIとの通信に失敗しました。"

    except (KeyError, IndexError) as e:
        logging.error(f"さくらのAIレスポンス解析エラー: {e}")
        return "【エラー】さくらのAIの応答形式が不正です。"


# =========================
# メイン処理
# =========================
def main():
    logging.info("main.py 開始")

    ilog_text = read_all_files(ILOG_DIR)
    goaccess_text = read_all_files(GOACCESS_DIR)

    if not ilog_text and not goaccess_text:
        logging.warning("送信するログが存在しません")
        return

    prompt = build_prompt(ilog_text, goaccess_text)

    response = call_sakura_ai(prompt)

    # 出力保存(例)
    SAKURA_OUTPUT_DIR.mkdir(exist_ok=True)

    output_file = SAKURA_OUTPUT_DIR / "summary.txt"
    output_file.write_text(response, encoding="utf-8")

    logging.info(f"AI要約結果を保存しました: {output_file}")

if __name__ == "__main__":
    main()
実行手順
プロジェクトディレクトリで以下を実行し、コンテナの立ち上げ・スクリプト動作環境へのアクセスを行います。
% docker compose up -d --build
% docker compose exec ilogscanner bash
iLogScannerの動作検証
iLogScannerについては月次実行されるようになっていますが、
手動で実行して動作を検証します。
解析対象のログデータを workspace/inputに配置し、以下を実行します。
output/ilogscannerディレクトリに出力結果が保存されたはずです。
/usr/local/bin# cd /opt/ilogscanner/iLogScanner/1_bin
/opt/ilogscanner/iLogScanner/1_bin# ./iLogScanner.sh   mode=cui   logtype=(ログの種類)     reporttype=(出力形式) accesslog=(ログのパス)   outdir=(出力先のパス)
logtypeはapacheなど、reporttypeはxmlなどを指定できます。(詳しくはIPAが出しているiLogScannerの概要ページをご覧ください。)
GoAccessの動作検証
同じく解析対象のログデータをworkspace/inputに配置した上で、以下を実行します。
output/goaccessディレクトリに出力結果が保存されます。
/usr/local/bin# cd /workspace
/workspace# goaccess (ログのパス)   --log-format=COMBINED   --date-format=%d/%b/%Y   --time-format=%H:%M:%S   -a   -o (出力先のパス)
main.pyの動作検証
main.pyもiLogScannerと同じく月次実行されるようになっていますが、手動で動作を検証してみます。
/usr/local/bin# cd /workspace
/workspace# python3 main.py
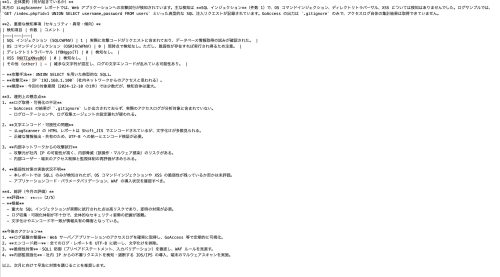
要約が生成されました。
まとめ
今回、IPA が提供するログ解析ツール iLogScanner を Docker 化し、 cron によってサーバーのアクセスログを 月次で自動解析・レポート化 する仕組みを構築しました。
さらに、さくらの AI を組み合わせることで、 iLogScanner の出力結果を API 経由で送信し、 解析内容の要約や月次の総評を自動生成できるようにしました。
Java バージョン依存の課題や実行環境の差異をコンテナで吸収することで、 再現性の高い運用が可能になっています。
これにより、生ログや詳細な解析結果をそのまま確認する必要がなくなり、 運用担当者は要点を押さえたレポートを効率的に把握・共有できるようになることが期待できます。
今後は、要約対象の粒度調整やレポート形式の改善などを行い、 より実運用に即したログ分析基盤として発展させていく予定です。


